Trust Center
Zertifizierte Sicherheit und geprüfte Governance-Strukturen
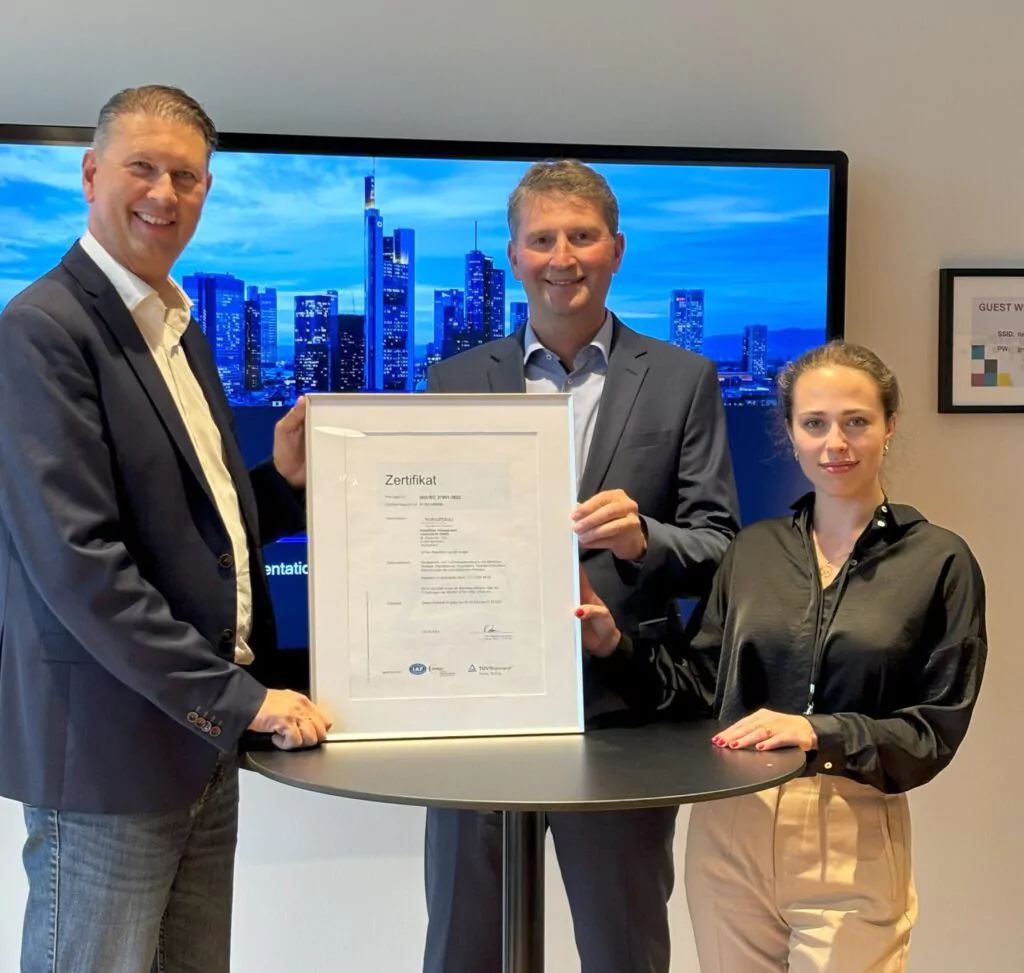
ISO/IEC 27001
kobaltblau ist nach ISO/IEC 27001 zertifiziert – dem international anerkannten Standard für Informationssicherheits-Management. Die Zertifizierung belegt, dass wir ein dokumentiertes, wirksames und kontinuierlich verbessertes ISMS betreiben. Unsere Zertifizierung wird jährlich durch externe Audits bestätigt.
Kontinuierliches Sicherheitsmanagement
Informationssicherheit ist kein Projekt, sondern ein dauerhafter Prozess. Unser Information Security Management System (ISMS) folgt dem PDCA-Zyklus – wir planen, setzen um, prüfen und verbessern kontinuierlich. Interne Audits, regelmäßige Managementreviews und externe Überprüfungen stellen sicher, dass unser Sicherheitsniveau stets dem Stand der Technik entspricht.
DSGVO / GDPR
Wir verarbeiten personenbezogene Daten ausschließlich auf Grundlage der EU-Datenschutzgrundverordnung. Unsere Datenschutzerklärung, internen Richtlinien und technisch-organisatorischen Maßnahmen sind vollständig auf die Anforderungen der DSGVO ausgerichtet. Eine externe Datenschutzbeauftragte begleitet uns bei der kontinuierlichen Einhaltung aller datenschutzrechtlichen Vorgaben.
Kein Modelltraining mit Ihren Daten
Eingaben und Ergebnisse aus KI-gestützten Prozessen werden niemals zum Training von KI-Modellen verwendet – weder durch kobaltblau noch durch unsere Infrastruktur-Provider. Ihre Daten dienen ausschließlich dem Zweck, für den sie eingegeben wurden.
Technische Sicherheit & Infrastruktur
Hosting ausschließlich in der EU
Alle Systeme und Daten werden auf Servern innerhalb der Europäischen Union verarbeitet und gespeichert. Als Infrastruktur-Provider nutzen wir Microsoft Azure und Amazon Web Services in ihren jeweiligen EU-Regionen. Damit bleiben Ihre Daten zu jeder Zeit dem europäischen Datenschutzrecht unterworfen.
Verschlüsselung auf allen Ebenen
Daten werden sowohl während der Übertragung als auch bei der Speicherung konsequent verschlüsselt. Für die Kommunikation setzen wir auf TLS 1.2 und TLS 1.3, für gespeicherte Daten auf AES-256-Verschlüsselung – entsprechend den Anforderungen unserer ISO/IEC 27001-Zertifizierung.
Minimale Rechtevergabe, maximale Kontrolle
Der Zugriff auf Systeme und Daten wird nach dem Least-Privilege-Prinzip vergeben: Jede Person erhält nur die Rechte, die sie für ihre konkrete Aufgabe benötigt. Alle Zugriffe werden protokolliert und in regelmäßigen Abständen überprüft. Für privilegierte Systemzugriffe ist Multi-Faktor-Authentifizierung verpflichtend.
Früherkennung und schnelle Reaktion
Unsere Systeme werden kontinuierlich auf Anomalien und Sicherheitsereignisse überwacht. Für den Fall eines Sicherheitsvorfalls greifen dokumentierte Incident-Response-Prozesse, die regelmäßig getestet und aktualisiert werden. Meldepflichtige Vorfälle werden fristgerecht nach den Vorgaben der DSGVO kommuniziert.

Unser Versprechen
Wir schützen Ihre Daten mit höchsten Sicherheitsstandards und verpflichten uns zur kontinuierlichen Verbesserung unseres Informationssicherheits-Managementsystems.